
Содержание статьи
- 1Почему риск в бесплатных плагинах растёт именно для бизнеса
- 2Плагин без поддержки: где именно бизнес теряет деньги
- 3Какие уязвимости встречаются чаще всего
- 4Почему неактивный плагин тоже опасен
- 5Что должно насторожить перед установкой бесплатного плагина
- 6Как отличить нормальный бесплатный плагин от проблемного
- 7Что делать владельцу сайта: короткий чеклист
- 8Что стоит сделать агентству или команде, которая ведёт сайт
- 9Когда бесплатный плагин уместен, а когда лучше не рисковать
- 10Частые вопросы
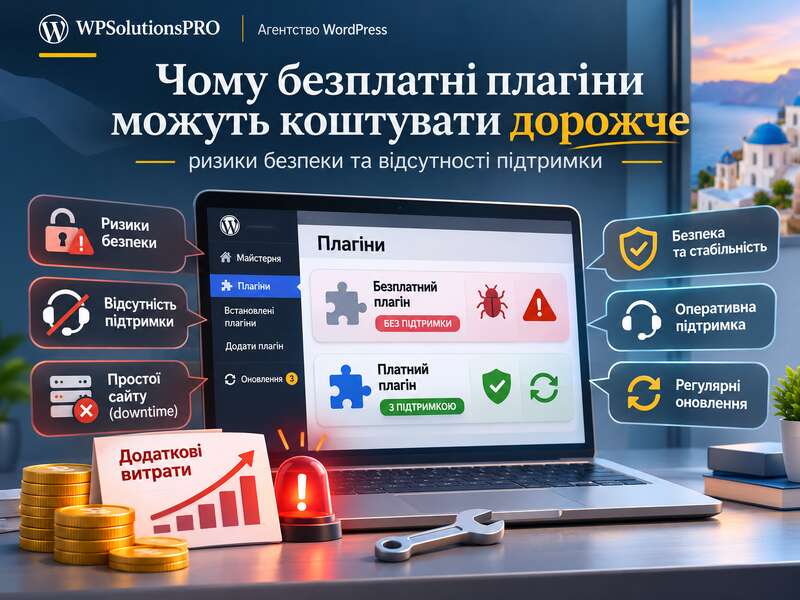
Бесплатный плагин в WordPress — это не автоматически плохое решение. Во многих случаях он закрывает реальную потребность быстро, дёшево и без лишней разработки. Проблема начинается тогда, когда владелец сайта воспринимает каталог плагинов как гарантию качества, безопасности и долгосрочной поддержки. Для бизнеса это опасная логика: плагин может работать сегодня, но завтра остаться без обновлений, без реакции на уязвимость и без ответственного автора, который быстро исправит проблему.
В экосистеме WordPress плагины — одна из главных зон риска. По данным Wordfence, именно плагины составили 96% всех опубликованных уязвимостей в 2024 году. Patchstack за 2025 год также показывает, что большинство уязвимостей приходится именно на плагины, а значительная часть найденных проблем ещё не была исправлена на момент публикации статистики. Это важный сигнал для бизнеса: вопрос не в том, бесплатный ли плагин, а в том, управляется ли он как полноценный программный продукт с поддержкой, обновлениями и ответственностью.
Коротко о главном
- Риск бесплатного плагина — в отсутствии поддержки, а не в цене.
- Деактивированный плагин тоже может быть уязвимым.
- Для критичных функций выбирайте проверенные решения с обновлениями.
Почему риск в бесплатных плагинах растёт именно для бизнеса
Для личного блога или тестового сайта многие вещи можно пережить: временную несовместимость, небольшой конфликт с темой, даже медленную реакцию автора. Для коммерческого проекта эти же проблемы имеют другую цену. Один уязвимый плагин может открыть доступ к форме заявок, личным данным, админке или контенту, а дальше — к компрометации сайта, падению доверия и потере лидов.
Чаще всего риск возникает не из-за самого факта, что плагин бесплатный, а из-за модели его существования. У бесплатного проекта часто нет SLA, гарантии быстрого исправления, отдельного процесса безопасности или команды, которая регулярно проверяет код. Если автор прекратил поддержку, плагин может годами оставаться в каталоге, но не обновляться под новые версии WordPress, PHP или зависимостей. Для владельца бизнес-сайта это означает технический долг, который накапливается незаметно.
Стоит помнить и о том, что каталог WordPress — это не знак пожизненного качества. Наличие плагина в официальном каталоге означает соответствие базовым требованиям на момент публикации, но не гарантирует, что автор и дальше будет его поддерживать. Именно поэтому жизненный цикл плагина важен не меньше, чем его начальные функции.
Плагин без поддержки: где именно бизнес теряет деньги
На первый взгляд бесплатный плагин экономит бюджет. Но реальная стоимость проявляется позже. Если появляется уязвимость, нужны аудит, срочное обновление, резервные копии, проверка совместимости, возможно — ручное восстановление после инцидента. К этому добавляются простои сайта, потери в SEO из-за ошибок и недоступности, просадка конверсии и репутационные риски. В итоге «бесплатное» решение может оказаться самым дорогим.
Отдельная проблема — отсутствие предсказуемости. Когда есть платная поддержка или кастомная разработка, вы обычно знаете, кто отвечает за патчи, как быстро реагируют на инциденты и куда обращаться. У бесплатного плагина этого может не быть. Если автор исчез, сообщество молчит, а уязвимость уже в публичном доступе, бизнес остаётся один на один с угрозой.
Именно поэтому для критических функций — платежей, форм заявок, CRM-интеграций, логина, работы с персональными данными — бесплатный плагин нужно оценивать не как «дешёвую альтернативу», а как программный риск. Иногда он действительно безопасен и достаточен. Но иногда дешевле сразу выбрать решение с поддержкой или сделать кастомную реализацию, чем потом тушить инцидент.
Какие уязвимости встречаются чаще всего
Статистика Patchstack за 2025 год показывает типичные классы проблем, которые часто встречаются в WordPress-плагинах: XSS, broken access control, CSRF и SQL injection. Для бизнеса эти названия означают вполне конкретные сценарии риска.
- XSS может позволить внедрить вредоносный скрипт в страницу, украсть сессию или подменить контент.
- Broken access control означает, что пользователь может получить доступ к функциям или данным, которые ему не принадлежат.
- CSRF позволяет принудить авторизованного пользователя выполнить действие без его явного согласия.
- SQL injection может затронуть базу данных и привести к утечке или изменению информации.
Для бизнес-сайта это не абстрактные термины. Это риск кражи контактов клиентов, изменения заказов, подмены реквизитов, взлома админки или массового спама. И хотя не каждая уязвимость одинаково опасна для всех, злоумышленники запускают автоматизированные атаки массово. Wordfence за 2024 год зафиксировал десятки миллиардов вредоносных запросов и атак на пароли. То есть уязвимый плагин не просто «лежит в системе» — он очень быстро попадает в поле автоматического сканирования.
Почему неактивный плагин тоже опасен
Одна из распространённых ошибок — думать, что если плагин деактивирован, то проблема исчезла. Это не так. По документации WordPress, неактивные плагины всё равно остаются установленными на сайте. То есть они не равны удалённым плагинам. Это важно по двум причинам: во-первых, такой код всё ещё занимает место в инфраструктуре, во-вторых — он может оставаться поверхностью атаки и источником технического долга.
Если на сайте накопились десятки старых, неактивных или полузабытых расширений, это усложняет аудит, повышает риск конфликтов и создаёт путаницу, когда нужно срочно понять, что именно установлено. Для безопасности важно не только отключать, но и удалять всё, что не используется.
Тревожные сигналы перед установкой
- Плагин не обновлялся больше года.
- Вопросы в поддержке остаются без ответа.
- Плагин просит больше прав, чем нужно для его функции.
- Его скачивают не с WordPress.org или сайта разработчика.
Что должно насторожить перед установкой бесплатного плагина
Чтобы не выбирать плагин наугад, стоит смотреть не только на рейтинг и количество активных установок. Они полезны, но не дают полной картины. Вот базовые признаки, которые стоит проверить перед установкой.
- Дата последнего обновления. Если релизов давно не было, это тревожный сигнал.
- Совместимость с вашей версией WordPress и PHP. Плагин может быть популярным, но технически устаревшим.
- Наличие changelog. Если истории изменений нет, сложно оценить, работает ли автор над продуктом.
- Публичная политика безопасности или процесс disclosure. Для зрелого продукта это важный плюс.
- Документация по capability checks, nonce и защите файлов. Это признак того, что разработчик думает о безопасности.
WordPress в своей документации прямо подчёркивает необходимость проверки прав доступа, использования защитных проверок и недопущения прямого доступа к файлам плагина. Если в коде нет базовых защитных практик, риск растёт независимо от того, бесплатный плагин или платный.
Как отличить нормальный бесплатный плагин от проблемного
Проблема не в цене, а в прозрачности и сопровождении. Есть качественные бесплатные плагины, за которыми стоит живая команда, регулярные обновления, адекватная документация и понятный процесс исправления багов. В таких случаях бесплатное решение может быть вполне уместным даже для бизнеса.
Но есть и другой сценарий: плагин давно не обновляется, в отзывах есть жалобы на ошибки, автор не отвечает на вопросы, а исправления уязвимостей затягиваются. В такой ситуации даже хороший функционал не перекрывает риск. Если плагин работает только потому, что ещё не стал мишенью или ещё не устарел, это временная удача, а не надёжность.
Практическое правило простое: если плагин важен для дохода, данных или репутации, он должен проходить такую же проверку, как и любой другой бизнес-инструмент. Не имеет значения, откуда он загружен — важно, кто его поддерживает, как часто выходят релизы и можно ли рассчитывать на быструю реакцию.
Что делать владельцу сайта: короткий чеклист
Если вы управляете сайтом самостоятельно или через подрядчика, стоит внедрить простую политику безопасности плагинов. Она не должна быть сложной, но должна быть дисциплинированной.
- Составляйте список всех плагинов и определяйте, какие из них действительно нужны.
- Проверяйте дату последнего обновления и совместимость перед установкой.
- Удаляйте, а не просто деактивируйте то, что больше не используется.
- Обновляйте плагины регулярно, а не только после сбоя.
- Держите резервные копии и проверяйте возможность быстрого восстановления.
- Используйте WAF и мониторинг, потому что атаки на WordPress массовые и автоматизированные.
- Для критических функций рассматривайте решения с платной поддержкой или кастомную разработку.
Если в проекте много плагинов, полезно дополнительно распределить их по уровню риска: низкий, средний, высокий. Например, SEO или блоки оформления могут быть менее критичными, чем формы, авторизация, интеграции с оплатой или CRM. Такой подход помогает не только безопасно выбирать инструменты, но и планировать приоритеты обновлений.
Что стоит сделать агентству или команде, которая ведёт сайт
Для подрядчика или внутренней команды важно иметь не хаотичный набор плагинов, а управляемую политику. Это особенно актуально, если над сайтом работают несколько человек.
Полезные практики здесь такие: определить, кто имеет право устанавливать новые плагины; согласовывать их по простому списку критериев; назначать ответственного за каждый критический плагин; фиксировать дату следующего ревью; убирать дубликаты функций. Например, если несколько плагинов выполняют схожую роль, это только увеличивает сложность и вероятность конфликтов.
Отдельно стоит помнить о принципе минимальных привилегий. WordPress рекомендует разделять публичный и административный код, а также проверять capability before action. Если плагин написан небрежно, он может открыть доступ не тем ролям или не тем сценариям. Это ещё один аргумент в пользу того, чтобы не выбирать плагин только по принципу «бесплатный и популярный».
Когда бесплатный плагин уместен, а когда лучше не рисковать
Бесплатный плагин вполне уместен, если он выполняет некритичную функцию, регулярно обновляется, имеет понятную историю изменений и не является единой точкой отказа в бизнес-процессе. Например, для неважных декоративных или вспомогательных задач такой вариант может быть вполне оправдан.
Но если речь идёт о функции, где ошибка повлияет на деньги, персональные данные, авторизацию, заявки или доступ к админке, риск резко возрастает. Здесь уже стоит смотреть на поддержку, скорость реакции и способность команды плагина выпустить патч. Если этих гарантий нет, экономия становится сомнительной.
Важно не впадать в крайности. Бесплатный плагин не является автоматически опасным, так же как платный не является автоматически безопасным. Но для бизнеса цена ошибки всегда выше, чем кажется в начале. Именно поэтому главное правило звучит так: оценивайте не ценник, а риск полного жизненного цикла.
Бесплатные плагины могут быть хорошим инструментом, но только тогда, когда за ними стоит живая поддержка, прозрачные обновления и адекватная культура безопасности. В WordPress именно плагины остаются основным источником уязвимостей, а автоматизированные атаки делают любое слабое звено очень быстрой мишенью. Для бизнес-сайта это означает простую вещь: бесплатность не равна безопасности, а отсутствие поддержки часто обходится дороже, чем сам плагин.
Если вы не уверены, можно ли доверять конкретному решению, стоит провести аудит плагинов, убрать лишнее, проверить критические расширения и выстроить понятную политику обновлений. Во многих случаях именно это дешевле, чем исправлять последствия инцидента. А когда функция действительно важна для бизнеса, лучше выбирать не самую простую бесплатную опцию, а ту, у которой есть жизненный цикл, поддержка и ответственность.
Если нужна помощь с проверкой плагинов, аудитом безопасности или подбором стабильного решения под ваш сайт, мы можем помочь оценить риски и предложить более безопасный сценарий без лишних экспериментов.
Частые вопросы
Чем рискуют бесплатные плагины?
Главный риск не в цене, а в отсутствии поддержки: уязвимости могут годами не исправляться, а при конфликте не к кому обратиться.
Безопасен ли деактивированный плагин?
Не всегда: его файлы остаются на сервере и могут содержать уязвимый код. Ненужные плагины лучше полностью удалять.
Когда бесплатный плагин уместен?
Когда он выполняет некритичную функцию, активно обновляется и имеет прозрачного разработчика. Для оплат, форм с персональными данными или безопасности стоит выбирать проверенные решения с поддержкой.