
Содержание статьи
- 1Что именно нужно скрыть от злоумышленника
- 2Как ведет себя WordPress «из коробки»
- 3Как выровнять ответ стандартной формы
- 4CAPTCHA полезна, но она не решает проблему
- 5Почему rate limiting уместен именно здесь
- 6Форма сброса — не единственный канал enumeration
- 7Где уместны ограничения для отдельных пользователей
- 8Что делать с операционным доступом
- 9Минимальная проверка после внедрения
Форма «Lost your password?» кажется безопасной по умолчанию: пользователь вводит логин или email, WordPress отправляет письмо, и доступ возвращается. Именно так стандартный сценарий описывает официальная документация WordPress. Но для атакующего эта форма — удобный способ перебора учетных записей (user enumeration): достаточно сравнить, как сайт реагирует на настоящего и выдуманного пользователя.
Разница не ограничивается текстом на экране. Она может скрываться в HTTP-коде, размере ответа, редиректе, времени обработки или в том, как ведет себя почтовая цепочка. Если хотя бы одна из этих деталей отличается, канал для перебора аккаунтов уже существует. Поэтому безопасный сброс пароля — это не один патч, а набор согласованных решений.
Коротко о главном
- Стандартная форма WordPress показывает «There is no account with that username or email address», то есть прямо подтверждает, существует ли аккаунт.
- OWASP советует одинаковое сообщение и одинаковое время ответа для существующих и несуществующих аккаунтов.
- Проверять нужно не только текст, но и HTTP-статус, редирект, размер ответа, время и ошибки почты.
- CAPTCHA и rate limiting усложняют массовую атаку, но не убирают саму утечку.
- Отдельные запреты сброса для ролей не должны давать иного ответа, чем обычный запрос.
Что именно нужно скрыть от злоумышленника
OWASP Forgot Password Cheat Sheet формулирует два базовых требования: возвращать одинаковое сообщение для существующих и несуществующих аккаунтов и следить, чтобы время ответа было одинаковым. Речь идет не об «обмане» пользователя, а о минимизации сигналов. Формулировка должна быть нейтральной, например: «Если учетная запись с такими данными существует, мы отправим инструкции на связанный с ней адрес». Пользователь получает понятный следующий шаг, но сайт не подтверждает наличие профиля.
Отдельно важно время ответа. Если для одного email система ищет пользователя, генерирует ключ, формирует и отправляет письмо, а для другого завершает работу почти мгновенно, эту разницу можно измерить серией запросов. Поэтому «негативный» сценарий не должен заканчиваться заметно быстрее позитивного.
Какие сигналы стоит сверять во время аудита
- текст сообщения после отправки формы;
- HTTP-статус и редиректы;
- размер тела ответа (response body);
- время ответа для существующего и несуществующего аккаунта;
- различия в логах приложения и почтового сервера;
- ошибки, которые возникают только в одном из двух сценариев.
Если вы тестируете тему, плагин или собственный endpoint, не ограничивайтесь визуальной проверкой. User enumeration часто живет не в интерфейсе, а в технических мелочах, которых обычный пользователь не видит.
Как ведет себя WordPress «из коробки»
Здесь важно не иметь иллюзий: стандартная форма сброса пароля в WordPress не защищена от перебора учетных записей. Функция retrieve_password(), которая обрабатывает запрос, для несуществующего логина или email возвращает ошибку «Error: There is no account with that username or email address.». Для существующего аккаунта WordPress отправляет письмо и перенаправляет на экран checkemail=confirm. Разница видна даже без каких-либо инструментов.
Есть и менее очевидные сигналы. Если сброс пароля запрещен для конкретного пользователя, ядро возвращает отдельное сообщение «Password reset is not allowed for this user» — и тем самым подтверждает, что аккаунт существует. А если письмо не удалось отправить (например, сломался SMTP), ошибку отправки увидят только для настоящих аккаунтов. К этому добавляются тема, которая может выводить собственные flash-сообщения, и сторонние формы: в WooCommerce, например, «Забыли пароль?» в кабинете клиента обрабатывает собственный код, поэтому его нужно проверять отдельно.
Проверьте свой сайт за две минуты
- Откройте форму «Lost your password?» в приватном окне браузера (с учетом вашего кастомного адреса входа, если он изменен).
- Введите заведомо выдуманный email и запомните ответ.
- Повторите с тестовым аккаунтом, который точно существует.
- Если текст, адрес страницы или поведение отличаются — форма раскрывает, какие аккаунты есть на сайте.
- Отдельно повторите то же самое с формой WooCommerce «Мой аккаунт», если у вас магазин.
Как выровнять ответ стандартной формы
Самый простой шаг для wp-login.php — показывать один и тот же экран независимо от того, найден аккаунт или нет. Ниже — базовый пример через хук lostpassword_post, который WordPress вызывает при обработке запроса. Код рассчитан на WordPress 6.3+, его стоит размещать в служебном плагине или в functions.php дочерней темы и обязательно проверять на staging.
<?php
/**
 * Neutral response for the core "Lost your password?" form (wp-login.php).
 * Requires WordPress 6.3+ (wp_is_password_reset_allowed_for_user).
 */
add_action( 'lostpassword_post', 'wsp_neutral_lostpassword_response', 10, 2 );

function wsp_neutral_lostpassword_response( $errors, $user_data ) {
    // Only the core form: WooCommerce and other plugins use their own handlers.
    if ( empty( $GLOBALS['pagenow'] ) || 'wp-login.php' !== $GLOBALS['pagenow'] ) {
        return;
    }

    // An empty field is an input error, not a signal about an account.
    if ( in_array( 'empty_username', $errors->get_error_codes(), true ) ) {
        return;
    }

    $hide_result = ! $user_data || true !== wp_is_password_reset_allowed_for_user( $user_data );

    if ( $hide_result ) {
        // The same screen core shows after a successful request.
        wp_safe_redirect( add_query_arg( 'checkemail', 'confirm', wp_login_url() ) );
        exit;
    }
}
После этого для несуществующего аккаунта, как и для заблокированного для сброса, пользователь видит тот же экран «Проверьте почту», что и после успешного запроса. Но честно об ограничениях: этот код выравнивает текст и редирект, но не время. Для настоящего аккаунта WordPress генерирует ключ и отправляет письмо, поэтому ответ все еще может быть немного дольше. Чтобы убрать и этот сигнал, письмо стоит отправлять асинхронно (через очередь или фоновую задачу), а ответ отдавать одинаково быстро в обоих случаях.
Практическое правило: форма должна отвечать одинаково на любое введенное значение, а все, что зависит от существования аккаунта, — поиск, ключ, письмо — должно происходить так, чтобы снаружи этого не было видно.
CAPTCHA полезна, но она не решает проблему
OWASP Authentication Cheat Sheet рассматривает CAPTCHA как меру defense-in-depth: она делает автоматизированные атаки дольше и дороже, но не является самостоятельной защитой. Для формы сброса пароля вывод тот же: CAPTCHA может усложнить массовое сканирование, но если форма отвечает по-разному, каждый успешный запрос по-прежнему подтверждает существование аккаунта.
Поэтому логика должна быть такой: сначала вы делаете ответы одинаковыми, затем добавляете ограничение частоты, и уже потом при необходимости усиливаете защиту CAPTCHA или другими проверками. Если начать с CAPTCHA, но оставить разный текст или разное время ответа, проблема лишь откладывается.
Почему rate limiting уместен именно здесь
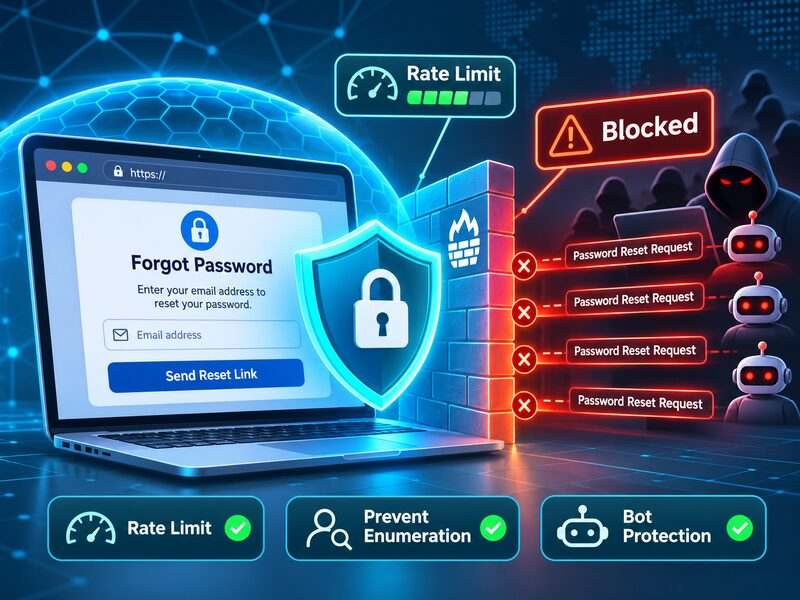
Лимит на частоту попыток не убирает enumeration сам по себе, зато уменьшает масштаб атаки и дает время заметить сканирование. NIST SP 800-63B требует ограничивать количество неудачных попыток аутентификации (rate limiting), и та же логика естественно переносится на форму сброса пароля: неограниченное количество запросов — это неограниченное сканирование. Для WordPress это означает, что адрес сброса пароля не стоит оставлять без контроля на уровне веб-сервера, Cloudflare/WAF или плагина безопасности.
На практике полезно ограничивать не только общее количество запросов, но и аномальную повторяемость с одного источника. При этом важно не превратить защиту в новый канал утечки: если форма начинает по-разному реагировать на «подозрительный» и «нормальный» email, это снова помогает злоумышленнику. Лимит должен срабатывать одинаково — независимо от того, существует ли аккаунт.
Форма сброса — не единственный канал enumeration
Даже идеально настроенная форма не поможет, если логины видны в других местах. В стандартной установке WordPress стоит проверить:
- Страницу входа — по умолчанию она по-разному сообщает о несуществующем логине и неверном пароле.
- Архивы авторов — запрос
/?author=1перенаправляет на/author/логин/, если slug автора совпадает с логином. - REST API —
/wp-json/wp/v2/usersпоказывает авторов, у которых есть опубликованные записи, вместе со slug. - Карту сайта — начиная с WordPress 5.5 ядро генерирует карту пользователей (
wp-sitemap-users-1.xml).
Что из этого закрывать, зависит от сайта: для блога с публичными авторами архивы — норма, а для интернет-магазина или кабинета клиента логины лучше не светить. Шире о том, как ошибки в проверке доступа открывают чужие данные, мы писали в статье о Broken Access Control в WordPress.
Где уместны ограничения для отдельных пользователей
В WordPress 6.3 появилась функция wp_is_password_reset_allowed_for_user(). Она проверяет, разрешен ли сброс пароля конкретному пользователю, а результат можно изменить через фильтр allow_password_reset — например, запретить сброс через форму для администраторов. Это полезный инструмент для политик доступа, но здесь нужна осторожность: как показано выше, ядро отвечает на запрещенный запрос отдельным сообщением, и именно оно подсказывает наблюдателю, что аккаунт существует.
Поэтому любую специальную политику нужно тестировать на одинаковость внешнего поведения: сообщения, коды ответа, редиректы и задержки. Пользователь не должен видеть иного ответа только потому, что для определенной роли или группы действует другая политика. В примере кода выше такой случай обработан так же, как несуществующий аккаунт.
Что делать с операционным доступом
Когда доступ нужно восстановить вручную, например во время инцидента, лучше пользоваться инструментами, которые работают через внутренние механизмы WordPress, а не править базу данных руками. Официальная документация среди способов сброса пароля приводит WP-CLI, а команда wp user reset-password генерирует новый пароль одному или нескольким пользователям (с опциями --skip-email и --show-password). Для команды поддержки это особенно удобно: не нужно придумывать «обходные» процедуры, которые потом трудно контролировать.
Также стоит помнить об общих практиках, которые уменьшают последствия компрометации: сильные пароли, HTTPS, своевременные обновления и двухфакторная аутентификация. Они не устраняют перебор учетных записей через форму сброса, но делают найденный логин заметно менее ценным для атакующего.
Минимальная проверка после внедрения
После изменений сделайте короткий security-тест: несколько запросов для существующего и несуществующего логина и email, а также для аккаунта с запрещенным сбросом. Сравните тело ответа, заголовки, редиректы, время ответа и поведение писем. Если хотя бы один параметр отличается без веской причины, его нужно исправить. Здесь важна не идеальная теория, а практический контроль реальной формы в реальной среде.
Полезно также проверить, не выдает ли себя инфраструктура: разные редиректы, ошибки почты или особенности обработки POST-запросов на уровне CDN или WAF. Именно на стыке темы, плагинов и почтового сервера чаще всего появляются мелкие отличия, которые и делают enumeration возможным.
Чек-лист безопасной формы сброса пароля
- Одинаковое нейтральное сообщение для любого введенного логина или email.
- Одинаковый HTTP-статус и одинаковый редирект в обоих сценариях.
- Письмо отправляется асинхронно, время ответа не зависит от существования аккаунта.
- Запрет сброса для отдельных ролей не дает отдельного сообщения.
- Ошибки почты логируются, но не показываются посетителю.
- На адресе сброса пароля действует rate limiting, одинаковый для всех запросов.
- Отдельно проверена форма WooCommerce и другие кастомные формы входа.
- Страница входа,
?author=, REST API и карта сайта не раскрывают логины без необходимости.
Безопасный сброс пароля в WordPress — это не одна магическая функция, а дисциплина одинакового поведения. Когда форма отвечает нейтрально, время не «скачет», а операционные процедуры не создают лишних сигналов, злоумышленнику становится намного сложнее понять, какие учетные записи настоящие. Если не хочется проверять все это самостоятельно, такие вещи входят в регулярное техническое сопровождение — например, в WSP Care — обслуживание WordPress.